


מה זה REST API ואיך הוא מחבר את המערכות בעסק
לקוח ממלא טופס באתר, ותוך שנייה הליד מופיע ב-CRM, נשלחת אליו הודעת WhatsApp ומנהל המכירות מקבל התראה. מאחורי הקסם הזה אין קסם, אלא כמה בקשות API שעוברות בין מערכות. ברוב המקרים מדובר ב-REST API, הסגנון הנפוץ ביותר לבניית ממשקים בין תוכנות.
לא צריך להיות מפתחים כדי להבין איך זה עובד. מספיק להכיר את העקרונות הבסיסיים כדי לשאול את השאלות הנכונות לפני שבוחרים מערכת, להבין למה אינטגרציה "פשוטה" לוקחת שבוע, ולדעת מה לבקש מהספק או מהמפתח.
במדריך הזה נסביר:
- מה זה API ומה זה REST API;
- על אילו שישה עקרונות REST בנוי;
- איך נראית בקשה: כתובות, מתודות, קודי תשובה והרשאות;
- במה REST שונה מ-SOAP, מ-GraphQL ומ-Webhooks;
- איפה REST API פוגש עסק בישראל ואיך מתכננים אינטגרציה בלי טעויות יקרות.
מה זה API ולמה עסק צריך להכיר את המושג
API (Application Programming Interface) הוא ממשק תכנות יישומים: סט כללים שקובע איך תוכנה אחת מבקשת מידע או פעולה מתוכנה אחרת. אפשר לחשוב עליו כמו על מלצר במסעדה. אתם לא נכנסים למטבח, אלא מוסרים הזמנה לפי התפריט, והמלצר מביא את המנה. התפריט הוא התיעוד של ה-API, ההזמנה היא הבקשה, והמנה היא התשובה.
כשאתם גולשים לאתר, הדפדפן שולח בקשה לשרת ומקבל בחזרה דף. אבל לכל אתר ולכל מערכת יש שרת משלהם, והמידע שמור בהם בצורות שונות. API מאפשר לשני הצדדים להבין זה את זה בלי לדעת איך הצד השני בנוי מבפנים.
לעסק זה חשוב משלוש סיבות:
- חיבור מערכות. האתר, ה-CRM, מערכת הסליקה, תוכנת הנהלת החשבונות והפרסום בגוגל ובמטא מדברים זה עם זה דרך API.
- אוטומציה. כלים כמו n8n, Make ו-Zapier הם בעצם שכבה נוחה מעל אלפי API. כתבנו על כך מדריך מפורט ל-n8n לעסקים.
- בחירת תוכנה. מערכת בלי API פתוח או עם API מוגבל תהפוך מהר מאוד לאי של נתונים שאי אפשר לחבר לשום דבר.
מה זה REST API
REST (Representational State Transfer, בתרגום חופשי "העברת מצב של ייצוג") הוא סגנון ארכיטקטוני לבניית API. את המונח הגדיר רוי פילדינג בעבודת הדוקטורט שלו בשנת 2000. פילדינג היה גם אחד הכותבים המרכזיים של מפרט HTTP, ולכן REST ו-HTTP משתלבים כל כך טוב.
חשוב להבין: REST הוא לא פרוטוקול ולא תוכנה, אלא אוסף של עקרונות ומגבלות. ממשק שבנוי לפיהם נקרא RESTful. אין ל-REST מתודות משלו, ובפועל כמעט תמיד משתמשים בו מעל HTTP ומעבירים נתונים בפורמט JSON, לעיתים רחוקות יותר ב-XML. עם זאת, REST הוא לא רק HTTP, ולא כל ממשק שעובד ב-HTTP הוא באמת REST.
מה זה משאב
כל העקרונות של REST סובבים סביב מושג אחד: משאב (resource). משאב הוא כל יחידת מידע שיש לה כתובת: ליד, לקוח, הזמנה, מוצר, מאמר בבלוג, קובץ תמונה. לכל משאב יש כתובת קבועה (URL), ועליה מבצעים פעולות. למשל, /leads הוא אוסף כל הלידים, ו-/leads/1542 הוא ליד אחד ספציפי.
ששת העקרונות של REST
פילדינג הגדיר שש דרישות. חמש מהן חובה ואחת אופציונלית. אתם לא צריכים לזכור אותן בעל פה, אבל הן מסבירות למה REST API מתנהג כפי שהוא מתנהג.
1. הפרדה בין לקוח לשרת
השרת מאחסן ומעבד את המשאבים, והלקוח (אתר, אפליקציה, מערכת אחרת) מבקש אותם. כל צד מתפתח בנפרד. אם תחליפו את עיצוב האתר או תוסיפו אפליקציה, לא צריך לשנות דבר בשרת, כל עוד שני הצדדים מדברים באותה שפה. זה בדיוק מה שמאפשר לחבר לאותו CRM גם את האתר, גם את האפליקציה וגם את מערכת הדיוור.
2. ללא מצב (Stateless)
השרת לא זוכר בקשות קודמות. כל בקשה צריכה לכלול את כל המידע הדרוש לטיפול בה, כולל זיהוי והרשאה. אם הלקוח רוצה את העמוד הבא ברשימת הלידים, הוא שולח בקשה מלאה חדשה, ולא "תביא לי את הבא". כך השרת עומד בעומס של אלפי לקוחות במקביל, ובקשה שאבדה לא שוברת את כל התהליך.
3. אפשרות לשמירה במטמון (Cache)
תשובה יכולה לציין אם מותר לשמור אותה במטמון ולכמה זמן. רשימת מוצרים שמשתנה פעם ביום אפשר לשמור, ומלאי בזמן אמת לא. מטמון נכון מוריד עומס מהשרת ומאיץ את האתר.
4. ממשק אחיד
לכל המשאבים ניגשים באותה דרך: אותן מתודות, אותו פורמט תשובה, אותם כללי שגיאה. מי שלמד לעבוד עם הלידים יבין מיד איך לעבוד עם ההזמנות. ברמה המחמירה של העיקרון, התשובה כוללת גם קישורים לפעולות האפשריות הבאות (HATEOAS), אבל רוב ה-API המסחריים מסתפקים בתיעוד טוב.
5. מערכת רב-שכבתית
בין הלקוח לשרת יכולים לעמוד שרתי ביניים: CDN, חומת אש, מאזן עומסים, שכבת מטמון. אף צד לא צריך לדעת כמה שכבות יש בדרך. כך אפשר להוסיף אבטחה ולהגדיל את המערכת בלי לשנות את הקוד של הלקוחות.
6. קוד לפי דרישה (אופציונלי)
השרת יכול לשלוח ללקוח קוד להרצה, למשל JavaScript. זה העיקרון היחיד שאינו חובה, ורוב ה-API העסקיים לא משתמשים בו.
איך נראית בקשת REST: כתובת, מתודה ותשובה
בקשה ל-REST API בנויה כמו משפט: הכתובת היא שם העצם, והמתודה היא הפועל.
מתודות HTTP ו-CRUD
רוב הפעולות על נתונים מסתכמות בארבע: יצירה, קריאה, עדכון ומחיקה (CRUD). ב-HTTP לכל אחת יש מתודה:
- GET – קריאת משאב או רשימה. לדוגמה, GET /leads?status=new מחזיר את כל הלידים החדשים.
- POST – יצירת משאב חדש, למשל ליד מטופס באתר.
- PUT – החלפה מלאה של משאב קיים.
- PATCH – עדכון חלקי, למשל שינוי סטטוס הליד בלבד.
- DELETE – מחיקה.
מה יש בבקשה ובתשובה
מלבד הכתובת והמתודה, בקשה כוללת כותרות (headers), למשל סוג התוכן ומפתח הגישה, ולפעמים גוף (body) עם הנתונים בפורמט JSON: שם, טלפון, מקור הליד. השרת מחזיר תשובה עם קוד סטטוס וגוף JSON.
קודי תשובה שכדאי להכיר
- 200 OK – הכול תקין.
- 201 Created – המשאב נוצר.
- 400 Bad Request – הבקשה שגויה, למשל שדה חובה חסר.
- 401 Unauthorized / 403 Forbidden – אין זיהוי תקין או אין הרשאה.
- 404 Not Found – המשאב לא קיים. על אותו קוד באתר עצמו כתבנו במדריך מה זה שגיאת 404.
- 429 Too Many Requests – עברתם את מגבלת הבקשות (rate limit).
- 500 ומעלה – תקלה בצד השרת.
הרשאות ואבטחה
רוב ה-API העסקיים דורשים זיהוי: מפתח API או טוקן בכותרת Authorization, או OAuth 2.0 כשמשתמש מאשר לאפליקציה גישה לחשבון שלו, כמו בחיבור ל-Google או ל-Meta. כל התקשורת צריכה לעבור ב-HTTPS בלבד. מפתח API שווה ערך לסיסמה: אסור להכניס אותו לקוד שרץ בדפדפן או לשתף אותו בצ'אט.
REST מול SOAP, GraphQL ו-Webhooks
REST הוא לא הדרך היחידה לחבר מערכות. כדאי להכיר את החלופות, כי תיתקלו בהן בתיעוד של מערכות שונות.
SOAP
פרוטוקול ותיק ומחמיר שמבוסס על XML וחוזים מוגדרים מראש. הוא נפוץ עדיין במערכות ארגוניות, בבנקים ובחלק ממערכות הממשלה. הוא מסורבל יותר לפיתוח, ולכן רוב השירותים המודרניים עברו ל-REST.
GraphQL
שפת שאילתות שבה הלקוח מבקש בדיוק את השדות שהוא צריך, בבקשה אחת לכתובת אחת. זה חוסך העברת נתונים מיותרים ומספר בקשות. בין המערכות שמציעות GraphQL כממשק המרכזי: monday.com ו-Shopify. לכן לפני שמתכננים אינטגרציה, בודקים איזה סוג API המערכת מציעה. כלי אוטומציה מסתירים חלק מההבדלים, אבל לא את כולם.
Webhooks: כשהמערכת מתקשרת אליכם
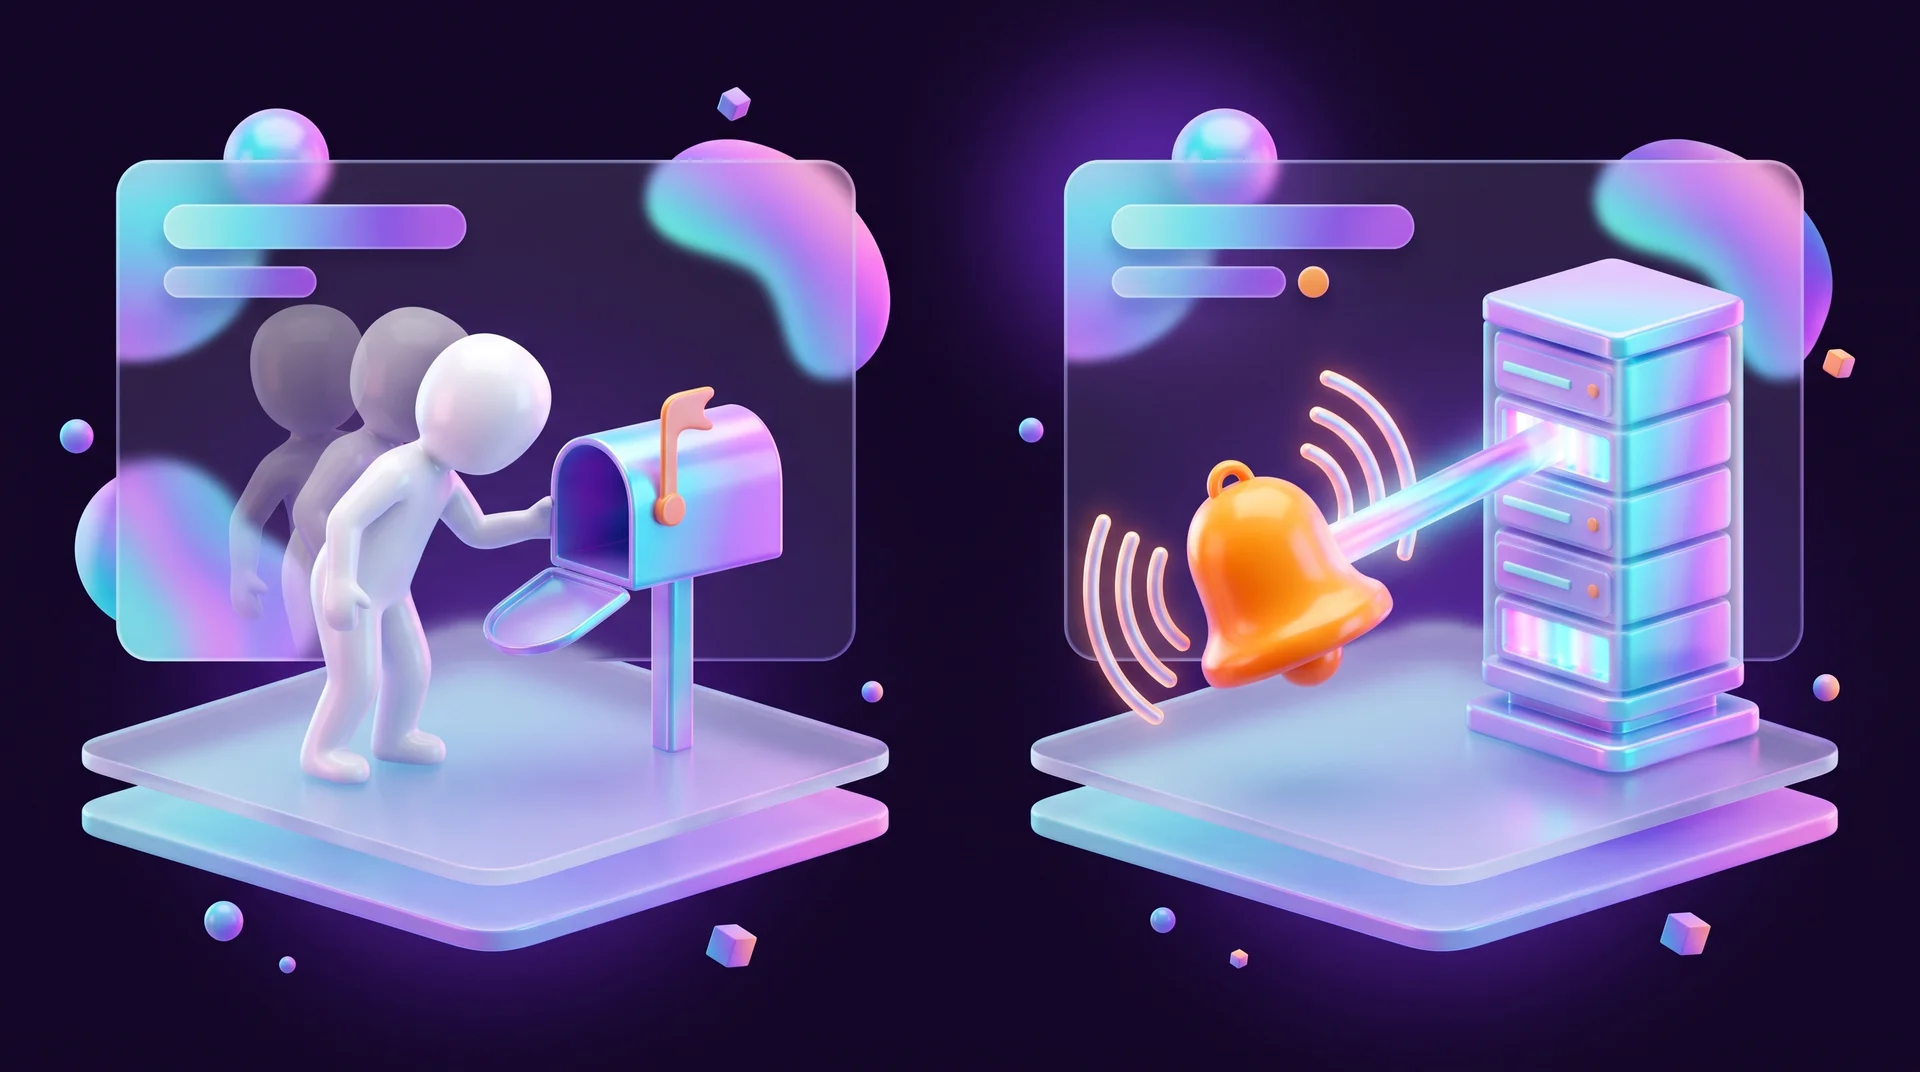
ב-REST הלקוח שואל, והשרת עונה. אם רוצים לדעת על כל הזמנה חדשה, אפשר לשאול כל דקה "יש משהו חדש?" (polling), אבל זה בזבזני. Webhook הופך את הכיוון: המערכת שולחת בקשת HTTP לכתובת שהגדרתם ברגע שקרה אירוע, למשל תשלום שעבר או טופס שנשלח באתר.
בפועל רוב האינטגרציות משלבות את השניים: Webhook מודיע שהגיע ליד חדש, ובקשות REST מושכות פרטים נוספים ויוצרות רשומה ב-CRM. כשמקבלים Webhook, חשוב לאמת את החתימה שלו, כדי לוודא שהבקשה באמת הגיעה מהמערכת ולא ממישהו שניחש את הכתובת.
איפה REST API פוגש את העסק שלכם
גם אם מעולם לא כתבתם שורת קוד, אתם כבר משתמשים ב-REST API כל יום. הנה תרחישים נפוצים בעסקים בישראל:
- טופס באתר ← CRM. ליד מטופס ב-Webflow או ב-WordPress נשלח ל-HubSpot, ל-monday CRM או למערכת אחרת, עם מקור הקמפיין ופרמטרי UTM. איך בוחרים מערכת ומה לבדוק בה, הסברנו במדריך איך בוחרים CRM לעסק.
- ניהול תוכן. ל-Webflow יש Data API לניהול פריטי CMS, ול-WordPress יש REST API מובנה בליבת המערכת. כך אפשר לעדכן קטלוג, מחירים או מאמרים ממערכת חיצונית.
- סליקה וחשבוניות. רוב ספקי הסליקה ותוכנות החשבוניות בישראל מציעים API ו-Webhooks: עסקה שעברה יוצרת חשבונית ומעדכנת את ההזמנה.
- פרסום ומדידה. Meta Conversions API ו-Google Ads API מאפשרים לשלוח המרות מהשרת, גם כשחוסמי פרסומות ומגבלות פרטיות פוגעים בפיקסל.
- ערוצי מסרים. WhatsApp Business Platform (Cloud API) מאפשרת לשלוח הודעות שירות ותזכורות ממערכות העסק.
- בינה מלאכותית. OpenAI, Anthropic ו-Google מציעים API שדרכו מחברים מודלים לאתר, לצ'אט או לתהליך עבודה. כך נבנים צ'אט-בוטים וסוכני AI, כפי שתיארנו במדריך סוכן AI לעסק.
- דוחות. משיכת נתונים מהאתר, מה-CRM ומהפרסום לגיליון או ל-Looker Studio אחת ליום, במקום להעתיק ידנית.
איך מתכננים אינטגרציה ב-REST API: שלב אחר שלב
אינטגרציה טובה מתחילה בתכנון, לא בקוד. זה סדר העבודה שחוסך את רוב התקלות.
שלב 1. מגדירים את התהליך העסקי
מה מפעיל את האינטגרציה, אילו נתונים עוברים ולאן, ומה קורה במקרה של שגיאה. משפט כמו "כל ליד מהאתר נכנס ל-CRM עם מקור הקמפיין, ואם ה-CRM לא זמין, נשלחת התראה במייל" שווה יותר מכל תרשים.
שלב 2. קוראים את התיעוד
בודקים אם יש API בכלל, באיזו תוכנית מנוי הוא זמין, אילו משאבים ופעולות נתמכים, איך עובדת ההרשאה ומה מגבלות הבקשות. תיעוד טוב כולל לרוב מפרט OpenAPI ודוגמאות. אם המערכת שאתם שוקלים לא מציעה API מתועד, זה סימן אזהרה.
שלב 3. בוחרים כלי
לתהליכים פשוטים מספיקים Zapier או Make. לתהליכים מורכבים, עם לוגיקה והרבה נתונים, n8n או קוד ייעודי על שרת או בפונקציית ענן. לפני שבונים, בודקים את הבקשות ב-Postman או ב-Insomnia מול סביבת בדיקות (sandbox), אם הספק מציע כזו.
שלב 4. מטפלים בשגיאות ובמגבלות
כל API נופל לפעמים. צריך לתכנן ניסיונות חוזרים עם השהיה הולכת וגדלה, טיפול בקוד 429, ומניעת כפילויות. חלק מה-API תומכים במפתח idempotency, שמבטיח שבקשה שנשלחה פעמיים לא תיצור שתי עסקאות. ובנוסף: לוג של כל בקשה שנכשלה והתראה לאדם אחראי.
שלב 5. מאבטחים ושומרים על פרטיות
מפתחות נשמרים במשתני סביבה או במנהל סודות, לא בקוד. לכל אינטגרציה נותנים רק את ההרשאות שהיא צריכה. מאחר שרוב האינטגרציות מעבירות מידע אישי של לקוחות, חשוב לעמוד בחוק הגנת הפרטיות ובתיקון 13 שנכנס לתוקף באוגוסט 2025: לדעת אילו נתונים עוברים, לאילו ספקים ולאיזו מדינה.
שלב 6. בודקים, מתעדים ומנטרים
בודקים מקרי קצה: שדה ריק, שם בעברית, טלפון בפורמט בינלאומי, תו מיוחד. מתעדים מה מחובר למה ואיפה שמורים המפתחות. אחרי ההשקה עוקבים אחרי הודעות על שינויי גרסה של ה-API, כי ספקים מוציאים גרסאות ישנות משימוש.
טעויות נפוצות בעבודה עם API
- בחירת מערכת בלי לבדוק את ה-API. מגלים אחרי חצי שנה שה-API זמין רק בתוכנית היקרה, או שאין בו את הפעולה הדרושה.
- מפתח API בקוד של האתר. כל מי שפותח את כלי המפתחים בדפדפן יכול להעתיק אותו. בקשות עם מפתחות סודיים עוברות דרך שרת או פונקציית ענן.
- אין טיפול בשגיאות. האינטגרציה נכשלת בשקט, ולידים הולכים לאיבוד במשך שבועות עד שמישהו שם לב.
- התעלמות ממגבלות בקשות. סנכרון לילי של אלפי מוצרים נחסם באמצע עם קוד 429.
- כפילויות. ניסיון חוזר בלי מנגנון מניעה יוצר שני לקוחות או שתי חשבוניות.
- בעיות קידוד בעברית. טקסט שעובר בלי UTF-8 מגיע כסימני שאלה או כג'יבריש. בודקים תמיד עם נתונים אמיתיים בעברית.
- אין תיעוד ואין בעלים. העובד או הפרילנסר שבנה את החיבור עזב, ואף אחד לא יודע איפה הוא רץ ומה הוא עושה.
- שימוש בגרסה ישנה. הספק מודיע מראש שגרסת ה-API תוסר, ההודעה נשלחת לתיבה שאף אחד לא קורא, והאינטגרציה מפסיקה לעבוד.
איך RJL Studio מחברת את המערכות של העסק שלכם
אנחנו בונים אינטגרציות בין אתרים ב-Webflow וב-WordPress לבין מערכות CRM, סליקה, דיוור, WhatsApp, פרסום וכלי AI. מתחילים ממיפוי התהליך העסקי, בודקים את ה-API של כל מערכת, ובוחרים את הדרך הפשוטה ביותר שתעבוד לאורך זמן: Make, Zapier, n8n או קוד ייעודי. כל חיבור מקבל טיפול בשגיאות, התראות ותיעוד, כך שתדעו בדיוק מה מחובר למה.
קראו עוד על שירותי האוטומציה והאינטגרציות שלנו ועל פיתוח אתרים ב-Webflow, או השאירו פרטים ונחזור אליכם עם הצעה לחיבור המערכות שלכם.
שאלות נפוצות על REST API
מה ההבדל בין API ל-REST API?
API הוא כל ממשק שדרכו תוכנות מתקשרות. REST API הוא API שבנוי לפי עקרונות REST: משאבים עם כתובות קבועות, מתודות HTTP סטנדרטיות, בקשות ללא מצב ותשובות בפורמט אחיד, לרוב JSON. זה הסוג הנפוץ ביותר בשירותי ווב היום.
האם צריך לדעת לתכנת כדי להשתמש ב-REST API?
לא תמיד. כלים כמו Zapier, Make ו-n8n מאפשרים לחבר מערכות דרך ממשק חזותי, ורבים מהם כוללים מודול HTTP כללי לכל API. אבל להבנה של מתודות, קודי תשובה והרשאות יש ערך גדול: היא עוזרת לאבחן תקלות ולתכנן תהליך נכון. לאינטגרציות מורכבות כדאי לערב מפתח.
מה ההבדל בין REST API ל-Webhook?
ב-REST API המערכת שלכם פונה לשרת ושואלת. ב-Webhook השרת פונה אליכם בעצמו ברגע שקרה אירוע, למשל תשלום או טופס חדש. רוב האינטגרציות משלבות את שניהם: Webhook מודיע על האירוע, ובקשות REST משלימות את הנתונים ומבצעות פעולות.
האם REST API מאובטח?
REST הוא סגנון ארכיטקטוני, והאבטחה תלויה ביישום: HTTPS בלבד, מפתחות או טוקנים שנשמרים בצד השרת, הרשאות מינימליות, אימות חתימה של Webhooks ומגבלות בקשות. רוב דליפות המידע באינטגרציות נובעות ממפתח שנחשף בקוד או נשלח בצ'אט, ולא מחולשה של REST עצמו.
איך בודקים אם מערכת שאנחנו שוקלים תתחבר לאתר ול-CRM?
מחפשים באתר הספק את תיעוד המפתחים (Developers או API), בודקים באיזו תוכנית ה-API זמין, אילו פעולות הוא מאפשר, אם יש Webhooks ומה מגבלות הבקשות. כדאי גם לבדוק אם קיים חיבור מוכן ב-Zapier, Make או n8n. אם אין API מתועד, התייחסו לזה כסיכון לפני שאתם חותמים על מנוי.
הבהרה: התכנים בבלוג נועדו למטרות מידע ולימוד כללי בלבד, ונכונים למועד פרסומם. הם אינם מהווים ייעוץ מקצועי, משפטי, פיננסי או עסקי, ואינם המלצה או קריאה לבצע פעולה כלשהי. כל שימוש במידע נעשה על אחריות הקוראים בלבד, ואיננו אחראים לנזק שעלול להיגרם כתוצאה ממנו. קישורים לאתרים ולכלים חיצוניים מובאים לנוחות בלבד. לפני קבלת החלטות מומלץ להתייעץ עם איש מקצוע.